Cómo proteger tu dispositivo de ataques ClickFix
2026-09-15
Los ataques ClickFix aumentaron 500% desde 2024. Aprende a detectar CAPTCHA falsa, proteger tu terminal de comandos maliciosos y qué hacer si ya ejecutaste un código sospechoso.
Si alguna vez te encontraste con una ventana de "verificación CAPTCHA" que te pide copiar y pegar un comando en la terminal, ya estuviste cerca de un ataque ClickFix. Esta técnica de ingeniería social ha infectado miles de dispositivos en el mundo entero, y su sofisticación crece cada mes. Microsoft, Proofpoint y otros investigadores de seguridad registraron un aumento de ataques ClickFix superior al 500% desde principios de 2024.
Esta guía explica cómo funcionan los ataques ClickFix, qué señales delatan una CAPTCHA falsa, y qué pasos puedes tomar ahora mismo para proteger tus dispositivos.
Qué es un ataque ClickFix
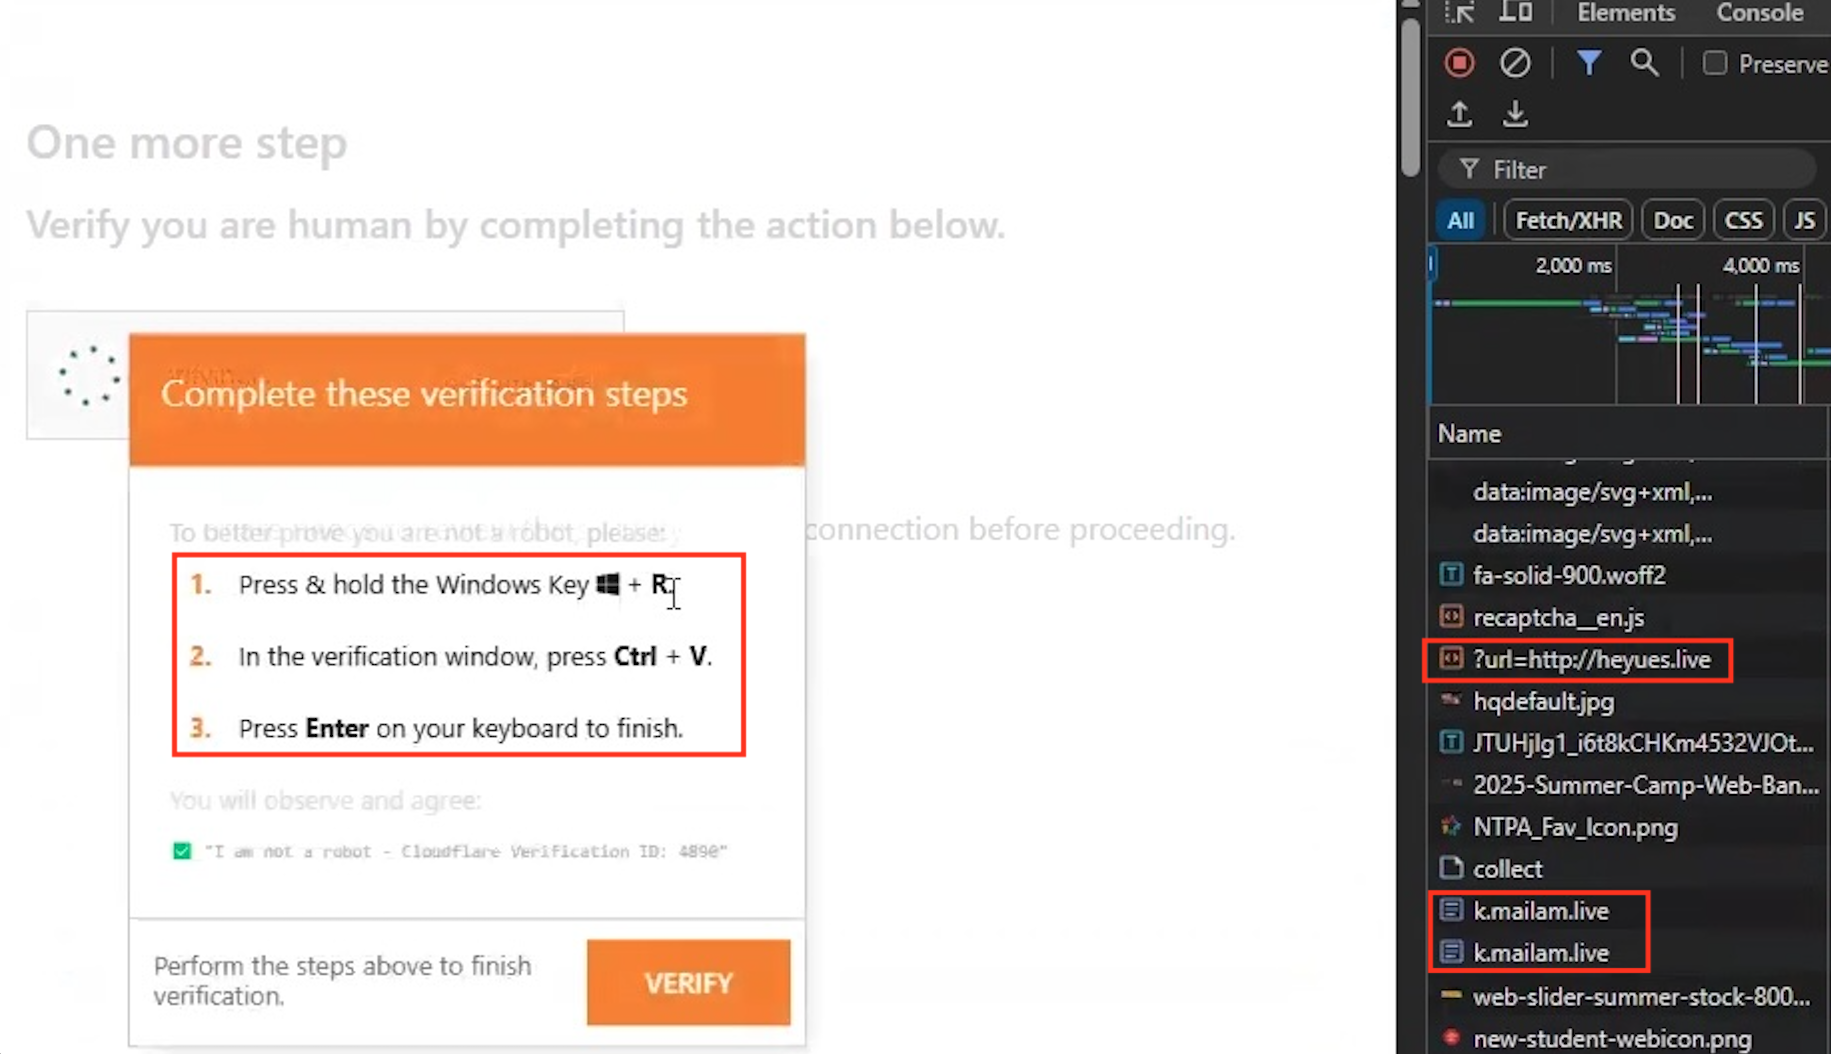
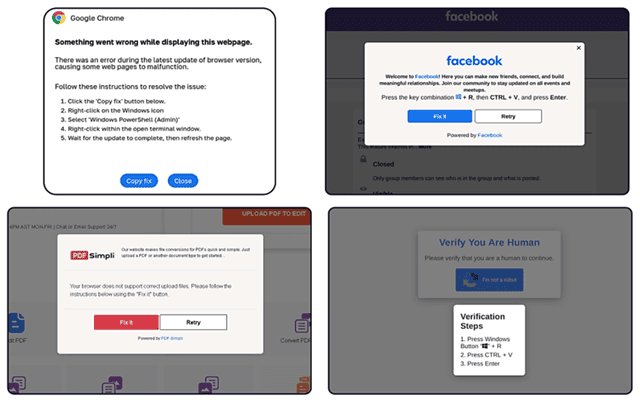
ClickFix es una técnica de ingeniería social descrita por primera vez por investigadores de Proofpoint en abril de 2024. Los atacantes crean páginas web falsas que imitan elementos familiares: verificaciones de CAPTCHA, alertas de errores del sistema, propuestas de actualización del navegador. En lugar de simplemente hacer clic en "no soy un robot", la víctima recibe instrucciones de copiar un código y pegarlo en la terminal, PowerShell o el cuadro de diálogo Ejecutar.
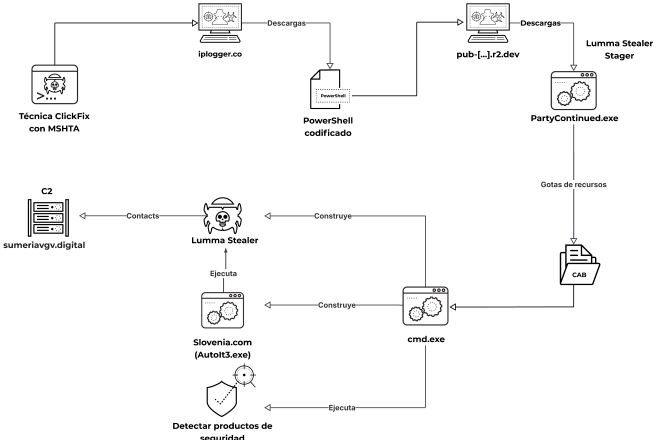
Una vez que se ejecuta el comando, se descarga malware al dispositivo. Los investigadores han observado las siguientes amenazas entregadas mediante ClickFix: Lumma Stealer, NetSupport RAT, AsyncRAT, Xworm, y cargadores como Latrodectus y MintsLoader. Estos programas maliciosos roban credenciales del navegador, cookies, datos de monederos de criptomonedas y otorgan a los atacantes acceso remoto al sistema.
El peligro central de ClickFix es que el propio usuario ejecuta el código malicioso. Los antivirus tradicionales a menudo no lo detectan, porque el comando proviene de una herramienta del sistema de confianza, y la carga maliciosa se carga directamente en memoria sin dejar archivos en el disco.
Cómo reconocer una CAPTCHA falsa
La verificación real de CAPTCHA nunca te pedirá abrir la terminal ni pegar comandos. Esa es la regla más importante que debes recordar.
Señales de una CAPTCHA falsa:
- Petición de pulsar Win+R y pegar código en el cuadro de diálogo Ejecutar
- Instrucciones de abrir PowerShell o el símbolo del sistema y pegar texto
- En macOS, solicitud de abrir la aplicación Terminal y ejecutar un comando
- Variantes con AppleScript Editor, donde la página se disfraza de alerta del sistema sobre falta de memoria
- Lenguaje antinatural en las instrucciones, errores gramaticales, fuentes que no coinciden con las del sistema
Si la página te pide hacer algo fuera del navegador, es una bandera roja. La CAPTCHA real funciona dentro de la página web: marcas una casilla, eliges imágenes, resuelves un acertijo. Nada más. No terminales ni líneas de comandos.
Paso 1: Verifica la fuente antes de interactuar
El primer y más efectivo paso de protección es la costumbre de verificar cómo llegaste a la página de CAPTCHA. La mayoría de los ataques ClickFix comienzan con correos de phishing, anuncios maliciosos o sitios comprometidos.
Si llegaste mediante un enlace en un correo, verifica la dirección del remitente. Los ataques ClickFix a menudo imitan a Booking.com, Google, Microsoft y otras marcas conocidas. El verdadero Booking.com no te enviará un correo pidiéndote pasar una CAPTCHA por PowerShell.
Si llegaste a la página de CAPTCHA mediante un anuncio o un enlace en un foro, mira la URL en la barra de direcciones. Las páginas falsas a veces usan dominios similares a los originales pero con errores tipográficos o palabras adicionales.
Cierra la pestaña ante cualquier duda. Mejor gastar cinco segundos en una nueva búsqueda que lidiar con datos robados.
Paso 2: Restringe la ejecución de scripts desde el portapapeles
Dado que el ataque ClickFix depende de que copies y pegues el código manualmente, limitar lo que puede hacer el texto pegado reduce el riesgo considerablemente.
En macOS versión 26.4 y posteriores, Apple añadió una función de escaneo de comandos pegados en la terminal. El sistema analiza el texto del portapapeles y advierte si contiene instrucciones potencialmente peligrosas. Activa esta función en los ajustes de seguridad de la terminal.
Para Windows, se pueden configurar políticas de grupo que restringen el uso del cuadro de diálogo Ejecutar (Win+R) y PowerShell para usuarios que no necesitan estas herramientas en su trabajo diario. En entornos corporativos, Microsoft recomienda deshabilitar el acceso al cuadro de diálogo Ejecutar mediante políticas de seguridad del dispositivo.
Estas medidas no sustituyen la vigilancia, pero crean una barrera adicional. Si el sistema te advierte sobre un comando sospechoso, no ignores esa advertencia.
Paso 3: Instala herramientas de monitorización
Herramientas especializadas pueden detectar actividad de ClickFix en la fase en que el malware intenta establecerse en el sistema.
BlockBlock es una herramienta gratuita para macOS desarrollada por el investigador de seguridad Patrick Wardle. Monitorea los intentos de malware de crear puntos de persistencia en el sistema: elementos de inicio, programadores de tareas, agentes y demonios. Si el ataque ClickFix ya se ejecutó, BlockBlock intercepta el intento del malware de establecerse y solicita tu confirmación.
En Windows, Microsoft Defender y las herramientas de integridad del sistema cumplen una función similar. Activa la protección en la nube de Defender para obtener las firmas de amenazas más recientes. Para usuarios corporativos, Microsoft Defender XDR proporciona protección multicapa que detecta ClickFix en diferentes etapas de la cadena de ataque.
Adicionalmente, monitoriza los permisos que solicitan las aplicaciones instaladas. Si un editor de texto pide acceso a contactos o scripts del sistema, eso es motivo de preocupación.
Paso 4: Capacítate a ti y a tu equipo para reconocer señuelos
La técnica ClickFix explota hábitos humanos, no vulnerabilidades técnicas. La gente está acostumbrada a seguir instrucciones en pantalla, especialmente si parecen notificaciones estándar del sistema. Por eso, la tecnología por sí sola no basta para detener ClickFix.
Microsoft declaró en su "Informe de Defensa Digital 2025" que estos ataques son casi imposibles de detener exclusivamente con medios técnicos. La única protección confiable es un usuario informado.
Pasos prácticos:
- Memoriza la regla: ninguna CAPTCHA legítima requiere trabajar con la terminal
- Ante la sospecha, cierra la pestaña y verifica la información mediante una búsqueda independiente
- No copies comandos de páginas web si no entiendes lo que hacen
- En entornos corporativos, realiza capacitación sobre reconocimiento de señuelos ClickFix
Solución de problemas: qué hacer si ya ejecutaste el comando
Si te das cuenta de que pegaste un código sospechoso en la terminal, actúa rápido. Cada segundo cuenta.
1. Desconecta el ordenador de internet, apaga el Wi-Fi o desconecta el cable de red. Esto corta la conexión con los servidores de los atacantes y detiene la descarga de módulos adicionales.
2. No apagues el equipo mediante el menú de apagado, algunos malware usan scripts de apagado para establecerse. Usa el botón de encendido mantenido físicamente.
3. Arranca el sistema en modo seguro y verifica si hay procesos desconocidos, tareas programadas y elementos de inicio.
4. Cambia las contraseñas de todas las cuentas importantes desde otro dispositivo que sepas limpio. Empieza por el correo, las aplicaciones bancarias y los monederos de criptomonedas.
5. Consulta a un especialista en seguridad si no tienes experiencia en análisis manual del sistema.
Si usabas BlockBlock o una herramienta similar en Mac, revisa su registro, puede haber interceptado el intento de persistencia del malware y mostrado exactamente qué intentaba hacer el código del ataque.
Consejos adicionales de seguridad ClickFix
Estas medidas aumentan tu resistencia general a ataques de ingeniería social, no solo a ClickFix:
- Usa un gestor de contraseñas con contraseñas únicas para cada servicio, los datos robados de una cuenta no darán acceso a las demás
- Activa la autenticación multifactor siempre que sea posible, preferiblemente mediante una llave de hardware o una aplicación autenticadora en lugar de SMS
- Actualiza el sistema operativo con regularidad, las actualizaciones cierran rutas que los atacantes pueden usar tras una infección por ClickFix
- Ten especial cuidado con los anuncios en sitios web, la publicidad maliciosa sigue siendo uno de los principales vectores de entrega de señuelos ClickFix
- Verifica las URLs antes de introducir datos, especialmente tras llegar desde el correo o aplicaciones de mensajería
La seguridad ClickFix empieza por entender cómo funcionan estos ataques. Las herramientas técnicas ayudan, pero tu atención es la barrera principal. Si sabes que una CAPTCHA legítima no pide trabajar con la terminal, no te engañará ni la página falsa más convincente. Comparte este conocimiento con colegas y seres queridos, los atacantes confían en el desconocimiento masivo, y la información es la mejor medicina contra la ingeniería social.
 NEWS
 REVIEWS
 HOWTO