Actualización de seguridad de Android de septiembre de 2026 y sus 180 parches
2026-09-29
La actualización seguridad android septiembre 2026 corrige android 180 vulnerabilidades, incluida una crítica de Wi-Fi. Explicamos qué trae este boletín seguridad android y cómo comprobar tu parche android septiembre.
La actualización de seguridad de Android de septiembre de 2026 parcheó 180 vulnerabilidades y llegó después de dos meses seguidos, julio y agosto, en los que Google no reportó ningún fallo de seguridad. Ese contraste es lo primero que llama la atención: tras un verano tranquilo, septiembre trajo de golpe una de las tandas más densas del año. Si tienes un móvil Android, entender qué es este parche y por qué importa más de lo habitual te ayuda a decidir cuándo actualizar.
Aquí no hablo de una app concreta, sino del sistema que llevas en el bolsillo. El boletín de seguridad android es la hoja de ruta con la que Google reparte correcciones a fabricantes y operadores. Esta edición de septiembre de 2026 llegó a lo grande, y conviene saber por qué.
Qué es el boletín de seguridad de Android
Google publica cada mes un documento llamado boletín de seguridad. En él detalla los fallos conocidos del sistema operativo, agrupa las correcciones en dos niveles de parche y asigna un nivel de gravedad a cada uno. Los fabricantes usan ese documento para incorporar las correcciones a sus propias versiones de Android.
El sistema de dos fechas de parche es la clave para entender cómo se aplican las correcciones. El nivel 2026-09-01 reúne los fallos que afectan al núcleo de Android, y cualquier dispositivo que cumpla con el boletín debe incluirlo. El nivel 2026-09-05 añade los fallos específicos de los componentes del chip, que dependen del procesador que lleve tu teléfono.
Esa distinción explica por qué dos móviles con la misma versión de Android pueden tener parches distintos: uno usa un procesador y otro lleva otro, así que cada cual recibe la parte que le toca.
Qué arregló la actualización de septiembre de 2026
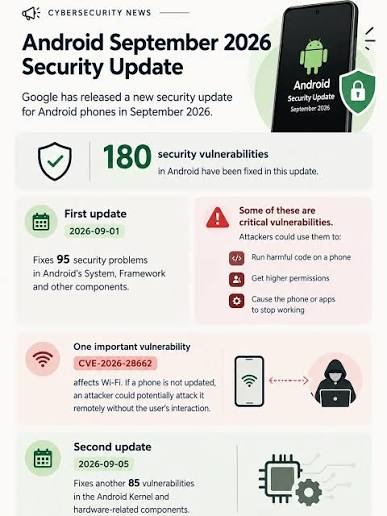
Los números de este mes son los más altos del año. El parche de nivel 2026-09-01 resolvió 95 fallos, y de ellos 56 estaban en el componente System, con 23 de gravedad crítica capaces de permitir ejecución remota de código, escalada de privilegios o denegación de servicio. El parche de nivel 2026-09-05 sumó 85 defectos más, repartidos entre el kernel y componentes de fabricantes como Qualcomm, MediaTek, Arm e Imagination Technologies.
Entre todos, hubo uno que destacó por encima del resto. La vulnerabilidad CVE-2026-28662 es un fallo de corrupción de memoria en la pila de Wi-Fi que permite ejecución remota de código sin interacción del usuario ni privilegios adicionales. Traducido: un atacante al alcance de tu red Wi-Fi podría, en teoría, tomar el control sin que tú hagas nada. Ese tipo de fallo es el que hace que las actualizaciones de seguridad dejen de ser un trámite.
| Parche | Fallos corregidos | Ámbito |
|---|---|---|
| 2026-09-01 | 95 | Framework y System (56 en System, 23 críticos) |
| 2026-09-05 | 85 | Kernel y componentes de fabricante |
| Total | 180 | Sistema completo de Android |
Cómo funciona la ejecución remota de código
Para entender por qué un fallo de Wi-Fi es tan serio, ayuda saber qué es la ejecución remota de código. Significa que alguien puede hacer que tu dispositivo ejecute instrucciones que él controla, sin tocar tu teléfono físicamente y sin que tú instales nada.
La corrupción de memoria es el mecanismo habitual. El software reserva un espacio para datos, y un fallo permite escribir más allá de ese espacio, corrompiendo lo que hay al lado. Un atacante hábil aprovecha esa grieta para redirigir el programa hacia su propio código. Cuando eso ocurre en la pila de Wi-Fi, el vector de entrada es la red: no hace falta que abras nada, basta con que tu teléfono esté conectado.
La gravedad crítica, en el lenguaje del boletín, indica precisamente eso: el fallo se puede explotar de forma remota, sin privilegios y sin interacción del usuario. Por eso Google urge a desplegar la actualización cuanto antes.
Ejemplos prácticos en tu Android
- El primer escenario es el más cotidiano. Estás en una cafetería usando su Wi-Fi público, sin sospechar nada. Con la vulnerabilidad Wi-Fi de septiembre sin parchear, esa red deja de ser un simple servicio y se convierte en un posible vector de ataque. Tras aplicar el parche, el agujero se cierra.
- El segundo escenario tiene que ver con las apps que ya tienes instaladas. Muchos fallos del componente System y del Framework se explotan a través de llamadas que hacen las aplicaciones, no solo desde la red. Una app maliciosa o comprometida podría intentar aprovechar un fallo de escalada de privilegios para salirse de su caja. El parche de septiembre cierra 23 fallos críticos de ese tipo.
- El tercer escenario afecta a los dispositivos de empresa o de familia. Si gestionas varios móviles, sabrás que cada uno tarda lo suyo en recibir el parche, porque depende del fabricante. Cuanto antes llegue el nivel 2026-09-05 a cada teléfono, antes se cierra la ventana de exposición.
Beneficios y límites de este enfoque
El mayor beneficio del sistema de parches mensuales es su ritmo. Google identifica los fallos, los clasifica y los entrega a los fabricantes, que a su vez los distribuyen. Un fallo crítico puede pasar de descubrimiento a corrección en cuestión de semanas, algo impensable con el modelo antiguo de actualizaciones anuales.
El límite está en la cadena de distribución. Google corrige el sistema, pero el parche tiene que atravesar al fabricante del móvil y, a veces, al operador. Ese trayecto puede tardar días o meses según el modelo. Los teléfonos con soporte largo, como los Pixel o los que siguen el programa de actualizaciones extendidas, reciben la corrección antes. Los modelos antiguos o de gamas bajas pueden quedarse atrás, y ahí es donde persiste el riesgo.
Otro límite es que un parche de seguridad no añade funciones nuevas. Corrige agujeros, no mejora el teléfono. Si esperabas novedades de interfaz, este boletín no es tu sitio. La utilidad de estas tandas es invisible cuando funciona bien, y eso hace que muchos usuarios las ignoren.
Cómo comprobar si tienes el parche de septiembre
Para verificar tu nivel de parche, abre los ajustes del teléfono y busca la sección de información del dispositivo o de actualizaciones del sistema. Ahí aparece un dato llamado nivel de parche de seguridad, con una fecha como 2026-09-05.
Si la fecha es anterior a septiembre de 2026, tienes correcciones pendientes. Puedes buscarlas manualmente desde el menú de actualizaciones. Si no aparecen, es probable que tu fabricante todavía no haya publicado la versión, y en ese caso la espera es inevitable, porque el parche depende de él y no de Google.
Conclusión: qué significa este boletín para ti
La actualización de seguridad de Android de septiembre de 2026 cierra 180 fallos, incluido un peligroso agujero de Wi-Fi que permite ejecución remota de código sin que toques el teléfono. No es un boletín rutinario: después de dos meses sin fallos reportados, es la corrección más cargada del año.
La conclusión práctica es simple. Comprueba tu nivel de parche, instala lo que tengas pendiente y no retrases la actualización en un móvil que uses a diario. Estas correcciones no se ven, pero son las que mantienen tu teléfono fuera del alcance de ataques que no necesitan tu permiso para empezar.
¿Cuánto tarda en llegar? Días en unos móviles, meses en otros. En eso no depende de ti, sino del fabricante.
Instalar la actualización de seguridad es gratis y no requiere descargar nada de una web externa: llega por el canal de actualizaciones del propio sistema. Si tu fabricante tarda, puedes consultar de vez en cuando el menú de actualizaciones para ver si ya está disponible, en lugar de buscar archivos sueltos que podrían venir de fuentes no verificadas.
 NEWS
 REVIEWS
 HOWTO