Robo de Tokens de Claude: ¿Es seguro tu Chatbot de IA?
2026-09-10
El hack de Claude y el robo de tokens de usuarios plantean preguntas sobre la seguridad de la IA. Conoce los detalles del ataque y los métodos de protección.
Los chatbots de IA se han convertido en parte del trabajo diario de millones de usuarios, pero el robo de tokens de Claude plantea preguntas reales sobre la seguridad de estas herramientas. El consultor independiente en IA, Grant De Swardt, descubrió que su cuenta de Claude Max 20x consumía tokens sin ninguna intervención suya. Anthropic confirmó posteriormente que una clave de sesión robada se utilizó para generar tokens OAuth no autorizados. Este incidente no es un caso aislado; otros usuarios en Reddit reportaron experiencias similares, lo que significa que el problema es más amplio de lo que parece.
Veredicto rápido
| Aspecto | Evaluación |
|---|---|
| Tipo de incidente | Robo de clave de sesión para generar tokens OAuth no autorizados |
| Víctimas conocidas | Decenas de usuarios al menos en Reddit |
| Reembolso | Parcial (£44.49 en un caso documentado) |
| Velocidad de respuesta de Anthropic | Media (dos semanas para restaurar la cuenta) |
| Herramientas de monitoreo | No disponibles (sin registro detallado de consumo) |
| Nivel de riesgo general | Medio a alto para suscriptores de pago |
Qué es Claude y cómo funciona
Claude es un chatbot de IA desarrollado por Anthropic. Ofrece sus servicios a través de varios tiers de suscripción: Free, Pro, Max 5x y Max 20x. El plan más alto, Max 20x, cuesta $200 mensuales y otorga al usuario una cuota grande de tokens para uso intensivo. Estos tokens son lo que consume el robot al procesar solicitudes, ya sea una conversación normal o tareas de programación a través de Claude Code.
El consumo se mide por un sistema porcentual dentro de una ventana de cinco horas. Cuando la cuota del usuario baja a cero, debe esperar hasta que se renueve. Este sistema parece simple, pero esconde un problema fundamental: no existe un registro transparente que aclare qué consume los tokens exactamente. El usuario ve solo un porcentaje de consumo, sin detalles sobre el origen o el tipo de uso.
Esta falta de transparencia es lo que permitió que el robo de tokens pasara desapercibido durante períodos prolongados.
Cómo ocurrió el robo de tokens de Claude
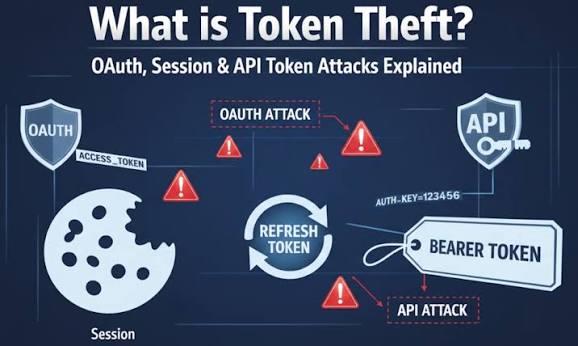
El ataque no buscaba contraseñas ni autenticación de dos factores. En lugar de eso, se enfocó en las cookies y las claves de sesión guardadas en el navegador tras iniciar sesión. Estas claves funcionan como una llave de habitación de hotel: una vez que la tienes, no necesitas demostrar tu identidad otra vez mientras siga siendo válida.
El malware de robo de información (info-stealing malware) es la herramienta principal en este ataque. Este tipo de software malicioso busca en el navegador cookies guardadas, contraseñas y datos de autocompletado. Claude no es el único objetivo posible; cualquier servicio con una sesión guardada puede ser vulnerable. La diferencia es que Claude ofrece acceso pago a una capacidad computacional valiosa, lo que convierte sus tokens en un producto cotizado.
Una vez que el atacante obtiene la clave de sesión, la usa para generar tokens OAuth propios de Claude Code. Estos tokens permiten ejecutar tareas de programación que consumen la cuota de la víctima. Como el sistema no muestra un registro detallado de uso, este drenaje puede continuar durante semanas o meses sin que el dueño de la cuenta lo note.
La experiencia de Grant De Swardt con el robo de tokens
El 4 de agosto, De Swardt, consultor independiente en IA desde el este de Sussex en Reino Unido, notó que el consumo de tokens en su cuenta de Claude Max 20x aumentaba aunque no había trabajado ese día. Al día siguiente, desactivó todos los servicios conectados a Claude. El consumo siguió. En el peor momento documentado, el uso subió de 45% a 55% sin ninguna actividad de su parte.
Pidió a Anthropic un desglose del consumo. Se negaron a proporcionarlo, pero reconocieron una anomalía en los datos. Suspendieron su cuenta de pago, revocaron todas las claves de sesión y los tokens de Claude Code del servidor, y reembolsaron £44.49, equivalente al valor restante de la suscripción de $200 mensuales.
La desactivación de la cuenta afectó su trabajo. Su profesión es ayudar a pequeñas empresas a desplegar agentes de IA, y su rutina entera depende de Claude. Tras unas dos semanas, la cuenta se reactivó, pero la ausencia de registros detallados y la lentitud de la respuesta lo llevaron a cancelar su suscripción y cambiar a Cursor.
La respuesta de Anthropic al hack de Claude
Anthropic ofreció una explicación técnica del incidente: una clave de sesión robada se utilizó para generar tokens OAuth no autorizados para Claude Code. La compañía indicó que las pruebas podrían apuntar a credenciales robadas sin el conocimiento del usuario, o tal vez la cuenta estuvo conectada a un servicio externo de alguna manera. No especificaron el origen exacto de la fuga.
Las acciones concretas de Anthropic incluyeron:
- Suspender las cuentas afectadas y revocar todas las sesiones activas
- Eliminar los métodos de pago guardados (Visa y Mastercard)
- Enviar advertencias a usuarios con consumo anormal detectado por sus sistemas
- Dirigir a los usuarios hacia la función "cerrar sesión en todas las sesiones activas"
Lo que Anthropic no ofreció fue una herramienta de monitoreo que permitiera a los usuarios ver qué consume sus tokens. Cuando se le preguntó cómo podía un usuario común detectar uso no autorizado, se negó a comentar. Este vacío deja a los usuarios sin forma de protegerse de manera proactiva.
¿Estás en riesgo de robo de tokens?
Cualquier usuario de Claude con suscripción de pago está en riesgo si se cumplen estas condiciones:
- Usas Claude Code o herramientas externas conectadas a la API de Claude
- Inicias sesión desde un navegador que guarda cookies de sesión
- No escaneas tu dispositivo regularmente en busca de malware
- No revisas el consumo de tokens periódicamente
Los usuarios en Reddit reportaron distintos patrones de consumo no autorizado. Uno vio su uso subir de 0% a 100% en cuestión de minutos. Otro usó Claude pocas veces y realizó una búsqueda web, y 12 minutos después el consumo llegó a 49%. Un tercero vio sus tokens agotarse completamente durante tres días seguidos sin tocar su cuenta.
La señal más preocupante: dos usuarios compartieron correos electrónicos de Anthropic confirmando que la empresa detectó uso no autorizado y envió advertencias. Esto significa que Anthropic conoce el problema a nivel de sistema, pero sus herramientas de detección funcionan después del daño, no antes.
Cómo proteger tu cuenta de Claude
La seguridad de los chatbots de IA no depende solo de la empresa desarrolladora, sino también de la conciencia del usuario sobre los riesgos. Proteger tu cuenta de Claude empieza por entender cómo funcionan las sesiones y los tokens OAuth. Las medidas prácticas disponibles para los usuarios son limitadas pero esenciales:
- Escanea tu dispositivo regularmente con un software de protección confiable. El malware de robo de información evoluciona constantemente
- Usa la función "cerrar sesión en todas las sesiones activas" al menos una vez por semana. Esto invalida cualquier cookie robada que pudiera estar activa
- No conectes Claude Code a ningún servicio externo en el que no confíes plenamente. Cada conexión externa amplía la superficie de ataque
- Monitorea tu consumo de tokens a diario. Si notas un aumento anormal sin actividad de tu parte, suspende la cuenta inmediatamente
- No guardes tus datos de pago en la cuenta. Ingrésalos manualmente en cada renovación
- Usa una contraseña fuerte y activa la autenticación de dos factores en el correo electrónico vinculado a Claude
- Evita descargar software de fuentes no confiables o hacer clic en anuncios sospechosos. Anthropic mencionó que el malware robacredenciales suele venir de descargas infectadas y anuncios maliciosos
Estos pasos no previenen el robo de cookies por completo, pero reducen la ventana temporal que un atacante puede aprovechar.
Alternativas de chatbot de IA seguras
Si te preocupa la seguridad de tu cuenta de Claude, existen alternativas de chatbot de IA que merecen consideración. La seguridad de la IA no significa abandonar Claude por completo, sino diversificar y reducir la dependencia de una sola plataforma:
- ChatGPT de OpenAI: la opción más popular, ofrece distintos planes de suscripción y cuenta con una infraestructura de seguridad probada
- Google Gemini: integrado con los servicios de Google, ofrece una capa adicional de protección a través del sistema de seguridad de Google
- Microsoft Copilot: funciona con múltiples modelos y se integra con Microsoft 365, lo que lo hace adecuado para equipos de trabajo
- DeepSeek: una alternativa más económica que ofrece buen rendimiento en tareas de programación
Cada una de estas alternativas tiene puntos fuertes y débiles, pero la diversificación reduce la dependencia de una sola plataforma. Si tu cuenta se ve comprometida o hackeada, tienes una opción de respaldo lista para usar.
Pros
- Claude ofrece un rendimiento sólido en tareas de programación y análisis
- La interfaz de uso es simple y accesible
- Claude Code proporciona integración con el entorno de desarrollo
- El sistema de suscripción flexible permite elegir el plan adecuado
Contras
- No existe un registro detallado de consumo de tokens
- El robo de clave de sesión puede continuar durante semanas sin detección
- La respuesta del soporte técnico es relativamente lenta
- No hay herramientas proactivas para que el usuario detecte uso no autorizado
- La falta de transparencia sobre el origen de la fuga hace imposible saber si el problema está resuelto
Especificaciones
| Desarrollador | Anthropic |
| Categoría | Chatbot de IA |
| Precio | Gratis / $20 mensual (Pro) / $200 mensual (Max 20x) |
| Plataforma | Web + API + Claude Code |
| Security | OAuth + session-based |
| Autenticación | Email + contraseña |
| 2FA | Disponible a través de la cuenta de correo |
El robo de tokens de Claude no es un problema técnico sencillo que se arregle con una actualización de software. Es una vulnerabilidad estructural en el diseño del sistema de cuentas: cuando el usuario tiene una sola forma de conocer su consumo, un porcentaje sin contexto, detectar el uso no autorizado se convierte en una cuestión de suerte más que de seguridad. Anthropic necesita añadir registros de consumo transparentes y notificaciones inmediatas ante cualquier actividad inusual. Hasta entonces, si dependes de Claude en tu trabajo diario, vigila tu cuenta con atención y no dejes sesiones activas sin monitoreo.
 NEWS
 REVIEWS
 HOWTO