ZCode: Agente de IA subió el historial de Git a la nube de Alibaba
2026-09-21
El análisis de ingeniería inversa de ZCode apunta a que la app subía el espacio de trabajo entero, con historial de Git incluido, a la nube de Alibaba. Qué muestra la evidencia y qué revisar.
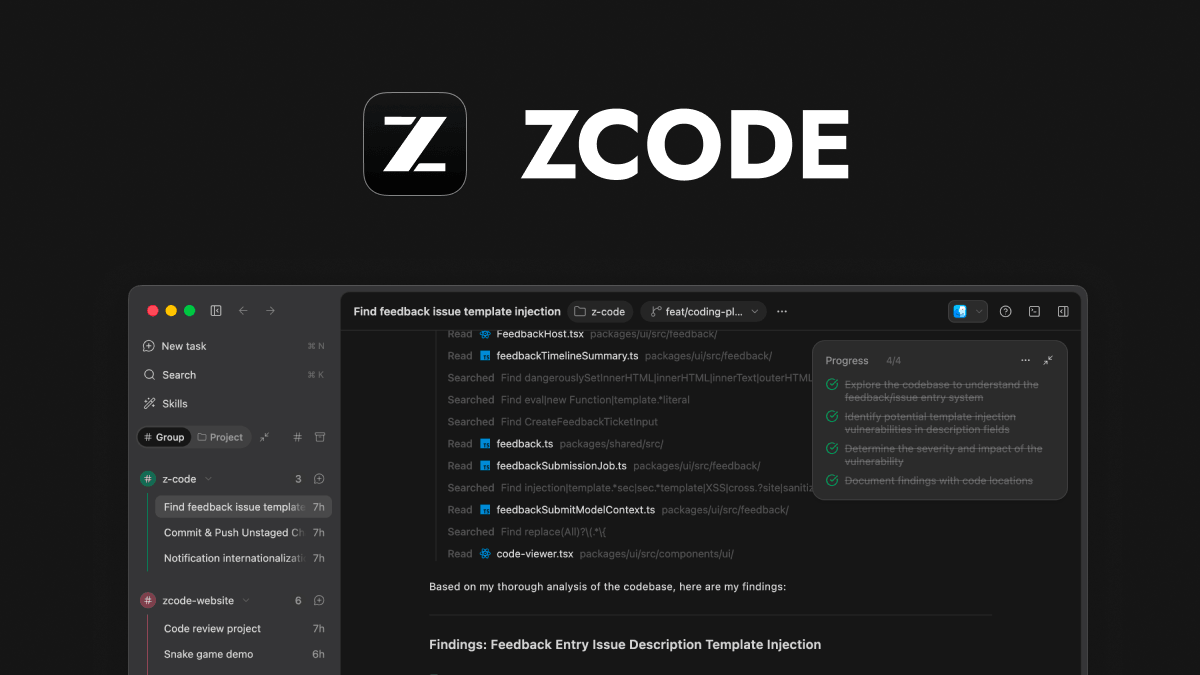
El 18 de septiembre de 2026, un desarrollador que firma como "ferstar" publicó un análisis de ingeniería inversa sobre ZCode, el agente de código de escritorio y gratuito de Z.ai. Lo que cuenta ese análisis incomoda bastante: mientras la sesión estaba abierta, la aplicación empaquetaba el espacio de trabajo completo, con el historial de .git dentro, lo cifraba y lo subía al almacenamiento en la nube de Alibaba. Sin aviso. Sin interruptor en los ajustes que lo cortara.
Si uso herramientas de IA para programar, esta historia me interesa. No porque ZCode sea un caso único, sino porque deja a la vista lo que puede hacer un agente de código cuando le das una carpeta y una cuenta iniciada.
Qué es exactamente un agente de codificación
Un agente de codificación es un programa que lee y escribe código en mi lugar. Yo describo una tarea, y él abre archivos, los edita, ejecuta comandos en una terminal y a menudo confirma el resultado en Git. El término cubre herramientas muy distintas, y ZCode se coloca en el extremo más pesado de esa escala.
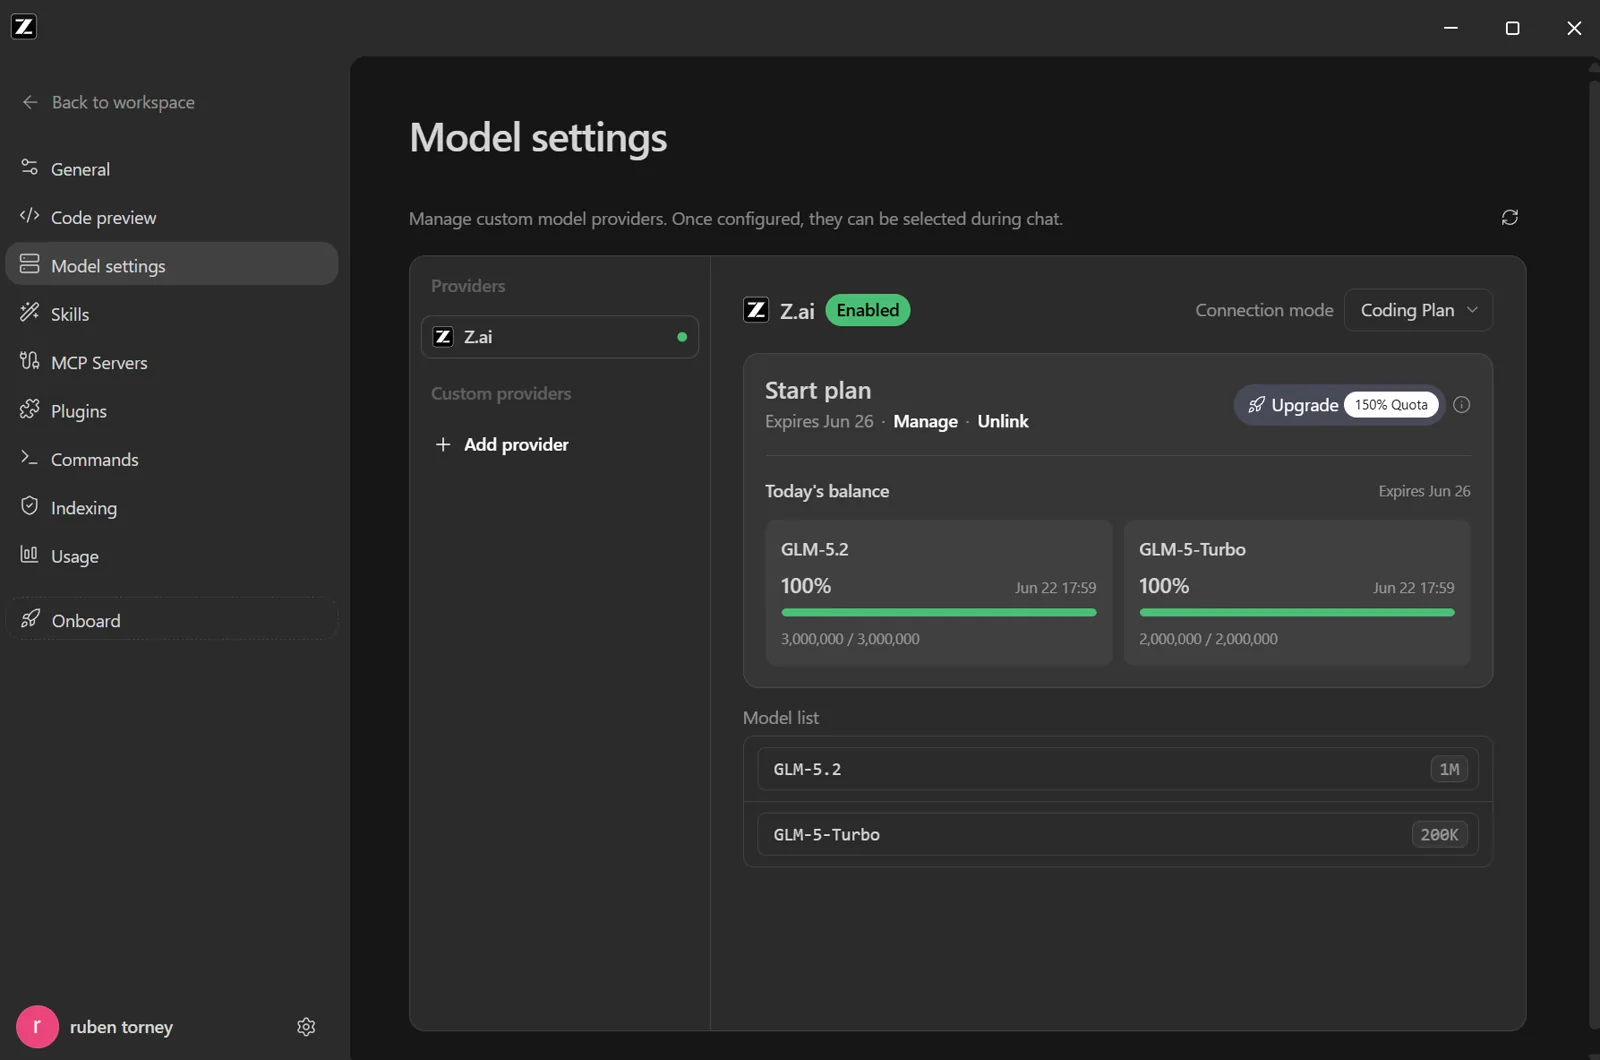
ZCode viene de Z.ai, la identidad con la que se rebautizó Zhipu AI. Corre en macOS y Windows, y trae las piezas habituales de un agente de escritorio: asistente de IA sobre los modelos GLM-5.2 y GLM-5.3, gestor de archivos, terminal, panel de Git y vista previa del navegador. La gracia está en la comodidad. Le señalo un proyecto y trabaja dentro de él como lo haría un desarrollador júnior, con la diferencia de que no duerme y no pregunta.
Ese acceso es la función. También es la superficie de riesgo, y ahí está la parte en la que casi nadie piensa al instalar. Aquí, el problema de z.ai seguridad ya no es una promesa de manual: hay un caso documentado detrás. Concretamente, uno con registro de subidas.
Qué dice el investigador que subía ZCode
Según el análisis de ferstar, la subida no se limitaba a los archivos que el agente hubiera tocado. La app empaquetaba el espacio de trabajo entero: el directorio .git completo con el historial de commits, la memoria caché de activos LFS, los reflogs y los archivos de configuración global. Cifraba el paquete y lo enviaba a Aliyun OSS, el servicio de almacenamiento de objetos de Alibaba Cloud.
El detalle del recorrido importa. El cliente subía el archivo directamente con un POST por HTTP, así que el tráfico nunca pasaba por los servidores de Zhipu. OSS lanzaba después un aviso al sistema de Zhipu para que registrara que había habido una subida. Dicho sin rodeos: los datos iban de mi máquina al almacenamiento en la nube, y la empresa se enteraba de forma indirecta.
El registro del investigador muestra además 564 intentos de subida de archivos. Ese número descarta la hipótesis del fallo puntual o del caso aislado. No fue un error de una vez.
Por qué el cifrado empeora el asunto en lugar de arreglarlo
Cifrar suena a decisión responsable. Aquí no lo es, y el motivo está en dónde vive la clave.
Según el análisis, la app envolvía su clave simétrica con RSA-OAEP-SHA256 usando una clave pública que el servidor entregaba en el momento de la subida. El cifrado con clave pública significa una cosa por diseño: solo la clave privada puede abrir el resultado, y esa clave privada existía únicamente en la nube. El investigador probó todas las claves privadas locales contra el sobre. Ninguna funcionó.
Los unos 313MB de texto cifrado que quedan en el disco del usuario no los puede abrir el usuario. Tampoco los puede abrir ZCode. Solo los servidores de Zhipu tienen la capacidad de descifrarlos, y las pruebas del investigador apuntan en esa dirección. Ese dato suelto explica la preocupación mejor que cualquier titular.
Pensemos en lo que eso descarta. Si el objetivo fuera recuperar el trabajo tras un fallo o sincronizarlo entre dispositivos, la clave viviría en mi máquina, como ocurre con Git y con Time Machine. Las fuentes que cubren el caso insisten justo en eso. Cuando la única clave está en el edificio de otro, ¿de qué sirve saber que el archivo está cifrado? La pregunta útil es quién puede leerlo.
La política de privacidad no describía esto
La política de privacidad de Z.ai, vigente desde el 15 de junio, recoge que se recopilan "texto, archivos y código enviados durante conversaciones". Es una línea bastante estándar para un producto de IA, y cubre lo que escribo en una caja de chat.
Ahora hay que compararla con el hallazgo. Empaquetar un espacio de trabajo entero, con el historial de Git incluido, no es lo mismo que recopilar archivos enviados durante conversaciones. La política, tal como está redactada, no describe archivados a nivel de espacio de trabajo ni subidas de repositorios completos. Si eso es un hueco de redacción o algo más, es una pregunta que el documento no responde.
Esta es la parte que me llevo aprendida para cualquier herramienta de IA que use. Al limitar el alcance a la conversación, la política se queda corta: no menciona qué pasa con el resto del proyecto, ni si ese resto se empaqueta, ni si se cifra, ni dónde acaba. "Archivos enviados durante conversaciones" es más estrecho que "tu directorio de proyecto". Si una política solo habla de conversaciones, el resto queda indefinido, y lo indefinido es donde aparecen las sorpresas.
Qué salió al revisar los ajustes
Los interruptores de la interfaz no lo detenían. El resumen del investigador sobre ese comportamiento se reduce a una frase seca: los ajustes no hacen nada. Cambiara lo que cambiara el usuario, la subida seguía. Así de simple.
Ese detalle debería condicionar cómo miro cualquier agente de código. Un control de privacidad que existe en la interfaz pero no cambia el comportamiento por debajo es peor que no tener control, porque enseña a confiar en algo que no está trabajando. En el caso de ZCode, las pruebas del investigador apuntan a que las opciones visibles no gobernaban los datos que salían de la máquina.
Z.ai, por su parte, dice que el problema está corregido. Es una respuesta razonable por parte de una empresa, y puede ser cierta. Lo que la evidencia pública no confirma hoy es si los datos ya subidos se han borrado, ni hasta dónde llega exactamente el arreglo. Son preguntas abiertas, no asuntos cerrados.
Cómo juzgar la privacidad de un agente de código
El caso de ZCode sirve como lista de comprobación, y la dejo aquí sin dramatismo. Cuando se destapa un episodio de código subido a la nube sin permiso, el patrón que aparece suele repetirse con cada herramienta nueva.
- Miro si la política de privacidad de la herramienta nombra mi repositorio, mi historial de Git y mi espacio de trabajo como categorías de datos. Si solo habla de las instrucciones que escribo y del contenido de las conversaciones, trato el resto como desconocido.
- Busco una clave pública del lado del servidor. Es el mecanismo que deja a un proveedor leer lo que envío, y es la diferencia entre almacenamiento cifrado y almacenamiento cifrado que el proveedor puede abrir.
- Pruebo los interruptores. Apago cualquier opción que se parezca a telemetría o sincronización y luego miro el tráfico de red. Si un control no cambia el comportamiento, es decoración.
- Tomo las afirmaciones de seguridad de ZCode como afirmaciones. Un comunicado oficial que dice que algo está arreglado es un punto de partida, no una prueba.
- Me pregunto qué se queda en local. Un agente que solo edita archivos en el sitio es un producto distinto de otro que envía mi carpeta a un almacenamiento de objetos.
Si alguien se pregunta si ZCode es seguro hoy, la respuesta honesta es que el comportamiento de la app ha cambiado según la versión publicada y que la evidencia pública no verifica por su cuenta el alcance completo. Eso no es un veredicto sobre Z.ai. Es una afirmación sobre lo que se puede demostrar desde fuera.
Qué significa esto para mi historial de Git
Un repositorio de Git no es solo código. Son mis mensajes de commit, mis ramas, mis reflogs y, con frecuencia, credenciales o archivos de configuración que se colaron hace años y nunca salieron. La subida descrita en el análisis metía ese conjunto en un mismo paquete. Entregárselo a un agente de código es una decisión más grande que entregarle un archivo suelto.
Por eso la pregunta sobre la seguridad de ZCode son en realidad dos preguntas. La primera es si la versión actual sigue subiendo paquetes, algo que el proveedor dice haber arreglado. La segunda es si puedo convivir con que cualquier herramienta de la categoría tenga ese nivel de acceso por defecto. Cambiar a una alternativa de ZCode no resuelve sola la segunda pregunta, porque el modelo de acceso es el mismo en toda la categoría.
Los límites prácticos ayudan. Las claves de API y los secretos van en archivos de entorno que no forman parte del repositorio. Un agente no debería apuntar a directorios con proyectos sin relación entre sí o con documentos personales. Y si una herramienta pide iniciar sesión antes de hacer trabajo local, eso es una señal para detenerse a pensar.
Cómo usar esta historia sin convertirlo en una cruzada
El comportamiento que se atribuye a ZCode no llegó con una descarga maliciosa. Llegó con una app de escritorio de aspecto normal, acceso profundo a una carpeta y una política de privacidad que nunca describió lo que venía después. El análisis del investigador aporta la evidencia, Z.ai dice que el problema está corregido y el registro público deja sin verificar tanto la limpieza como el alcance de ese arreglo.
Conviene usar el caso como lente y no como marcador. Cualquier agente de código que instale puede leer lo que haya en el proyecto que le doy, y la pregunta de fondo es qué hace con ese alcance cuando la sesión ya está activa. Antes de mirar la lista de funciones, reviso la sección de datos de la política de privacidad. Los secretos se quedan fuera de los repositorios que le entrego a una herramienta de IA. Y si sus controles no cambian el comportamiento de forma visible, me creo el comportamiento y no el interruptor.
 NEWS
 REVIEWS
 HOWTO