Google 凍結開源漏洞賞金計畫:AI 提交為何把它壓垮
2026年10月08日
Google 自 10 月 1 日起暫停開源漏洞賞金計畫 OSS VRP 的產品漏洞提交,理由是 AI 生成的大量無效報告。本文說明原因、影響與對 Android 用戶的意義。
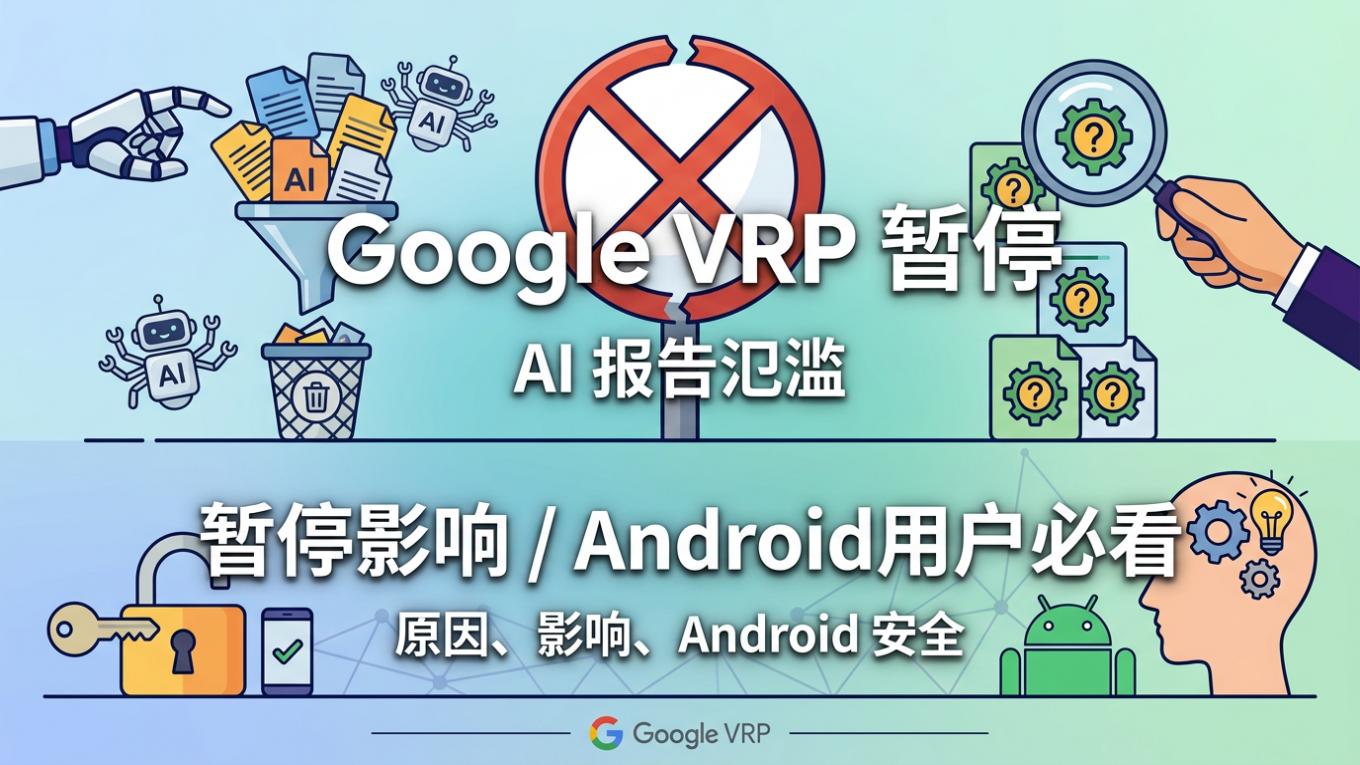
Google 在 10 月 1 日起暫停了開源軟體漏洞獎勵計畫(Open Source Software Vulnerability Rewards Program, OSS VRP)的產品漏洞提交,理由寫得很直白:「自動化提交大幅增加,其中絕大多數無效。」這件事的導火線,是大量由 AI 生成、帶著幻覺的假漏洞報告,把工程師與開源維護者壓得喘不過氣。Google 漏洞賞金計畫的暫停,也讓漏洞回報這條管道暫時少了一個重要出口。
對關心手機安全的用戶來說,這不是一則遙遠的產業新聞。漏洞賞金計畫是找出開源軟體安全問題的重要管道,而開源軟體正是 Android 系統與一堆 App 的地基。這條管道暫時關上,牽動的是整條供應鏈的安全節奏。
OSS VRP 是什麼
這是一套獎勵機制。研究人員在 Google 自家的開源軟體裡找出漏洞,回報後可獲得獎金。它的價值在於用外部力量補上內部測試的盲區,很多嚴重問題就是靠這種外部回報被及早發現。
Google 在 X 與計畫官網上公告,程式自 10 月 1 日起暫停,並承諾在 2027 年第一季提供「更新」。供應鏈相關的提交,以及 10 月 1 日之前的報告,仍會照常處理。Google Cloud 的 Cloud VRP 對部分 Google Cloud 儲存庫的產品漏洞也還在收。
AI 提交為什麼成災
問題出在量與質的雙重失衡。生成式 AI 讓產出報告變得極其便宜,任何人都能一鍵生成看似專業、實則查無此事的漏洞描述。這些報告往往語氣篤定、格式工整,但指向的漏洞根本不存在,或是對程式碼的誤讀。
依 Tom's Hardware 的說法,Google 的工程師與開源維護者被大量無效或含幻覺的報告淹沒。處理一份假報告的時間,和處理一份真報告差不多,因為你得先讀懂它、再驗證它、最後才能判定它不成立。當假報告的數量遠超真報告,整個漏洞回報流程的平均價值就被拉低到難以為繼。
Google 的官方措辭是「自動化提交大幅增加,其中絕大多數無效」。這句話沒有直接點名 AI,但業界的解讀一致:這是 AI 生成內容氾濫的直接後果。
這對開源安全意味著什麼
最直接的損失是外部回報的量會下降。漏洞賞金計畫原本扮演「編外安全團隊」的角色,暫停一段時間,等於讓開源專案少了一層外部檢查。對依賴這些開源元件的 Android 生態來說,風險不是立刻爆發的,而是慢慢累積的。
第二層影響是維護者的士氣。開源維護者多半是志工或小團隊,本來就時間有限。被迫花大量時間篩掉假報告,會消耗他們處理真實問題的精力。有些人可能會因此乾脆關閉外部回報通道,這對整個生態是長期的傷害。
第三層是制度設計的反思。當提交成本趨近於零,任何按提交量運作的機制都會被灌爆。漏洞賞金只是第一個受害者,未來類似的審核、評審、投稿系統,可能都得面對同一種壓力。這是一個信號:AI 生成的內容正在滲進各種依靠人工判斷的流程。
對一般 Android 用戶的實際影響
短期內,你的手機不會因為這件事而變得不安全。開源元件的更新照常進行,主要的安全修補還是由專案自己的流程推動。賞金計畫是補充,不是唯一防線。
中期要留意的是未修補漏洞的滯留時間可能拉長。少了外部回報這條線,一些不顯眼的問題可能更晚才被發現。對一般用戶而言,這意味著保持系統與 App 更新變得更重要,因為更新的價值有一部分正是來自這些被及早揪出的修補。
另外,這件事也提醒我們,AI 生成的內容正在滲進各種審核流程。你以後在任何平台提交回報、申請或投稿時,如果內容帶著明顯的 AI 痕跡卻缺乏實證,可能會被更嚴格地對待。這不是針對個人,而是制度對新環境的必然調整。
業界的連鎖反應
這個問題不是 Google 獨有。早在 2025 年,TechCrunch 就報導過資安專家警告 AI 產生的假報告正在耗損漏洞賞金計畫。如今 Google 的暫停,等於把當年的警告變成了現實。
接下來可以預期幾種調整:提高提交門檻、要求附帶可重現的證明、導入自動化初篩、或者把獎金與經確認的有效報告更緊密地綁定。這些做法各有代價,門檻太高會擋掉真正的研究者,初篩太粗又可能漏掉真問題。怎麼在兩者間拿捏,是整個資安社群接下來要解的題。
用戶能做些什麼
面對這波變化,普通用戶並非完全被動。第一,把系統更新當成常態而非例外。Android 每月的安全修補、App 的版本更新,很多都包含開源元件的修正,早一步裝上就少一分風險。第二,對來源不明的「安全報告」保持懷疑,尤其是那種言之鑿鑿卻給不出重現步驟的內容,它們可能就是同一種 AI 幻覺的產物。第三,安裝 App 時留意權限與來源,從正規管道取得,不要為了省事去裝來路不明的安裝檔。
這些做法很基礎,但在外部回報管道暫時收窄的時期,基本動作的價值反而更高。把更新與權限這兩件事做好,就已經擋掉了大部分常見風險。
從更大的角度看,這件事真正的警示不在安全產業,而在所有靠人工判斷運作的系統。當產出內容的成本降到接近零,靠數量和速度運作的流程首當其衝。能活下來的機制,多半會往更嚴格、更依賴可驗證證據的方向演化。
對使用者而言,這意味著以後在任何平台提交東西時,「能證明」比「能說」更重要。一份帶得起重現步驟、能被對方實際複核的回報,和一份只有結論的漂亮描述,差別會被拉得越來越大。門檻拉高之後,投機者的生存空間反而變小了。
長遠來說,能撐下去的從來不是寫得最快的人,而是寫得最經得起驗證的人。這種篩選對整個生態是好事,把資源留給經得起驗證的報告,審稿人才有餘力去處理真正重要的漏洞。先降低雜訊,才能重新把注意力放回真正的風險上。否則再多的人力,也只會被表面上的熱鬧耗光。把有限的注意力用在少數真正重要的地方,永遠比平庸地處理一堆事情有價值。這也是每個團隊都該想的問題。
結語
Google 暫停 OSS VRP 的產品漏洞提交,是 AI 內容洪水衝擊既有制度的一個典型案例。一件事要維持運作,靠的是有效的訊號,而當訊號被雜訊淹沒,機制就只能先關起來喘口氣。對用戶來說,眼下不必恐慌,但該把系統與 App 保持更新這件事看得更重。想體驗最新的 Android 工具,可以從 APKPure 下載安裝,記得只授予應用真正需要的權限,保護自己的隱私。明年第一季 Google 會不會端出更聰明的新機制,值得繼續觀察。
更新說明:本文依據 2026 年 10 月 1 日 Google 的公告,以及 TechCrunch、Tom's Hardware 等媒體的報導整理。計畫重啟細節以 Google 官方後續公告為準。
 NEWS
 REVIEWS
 HOWTO