Sam Altman 談 AI 模型安全:為什麼他主張「放慢一點」
2026年10月08日
Sam Altman 呼籲為先進 AI 建立全國統一安全框架,同時說業界不該等立法者。本文拆解他對 AI 模型安全與發展節奏的主張,以及對手機用戶的實際意義。
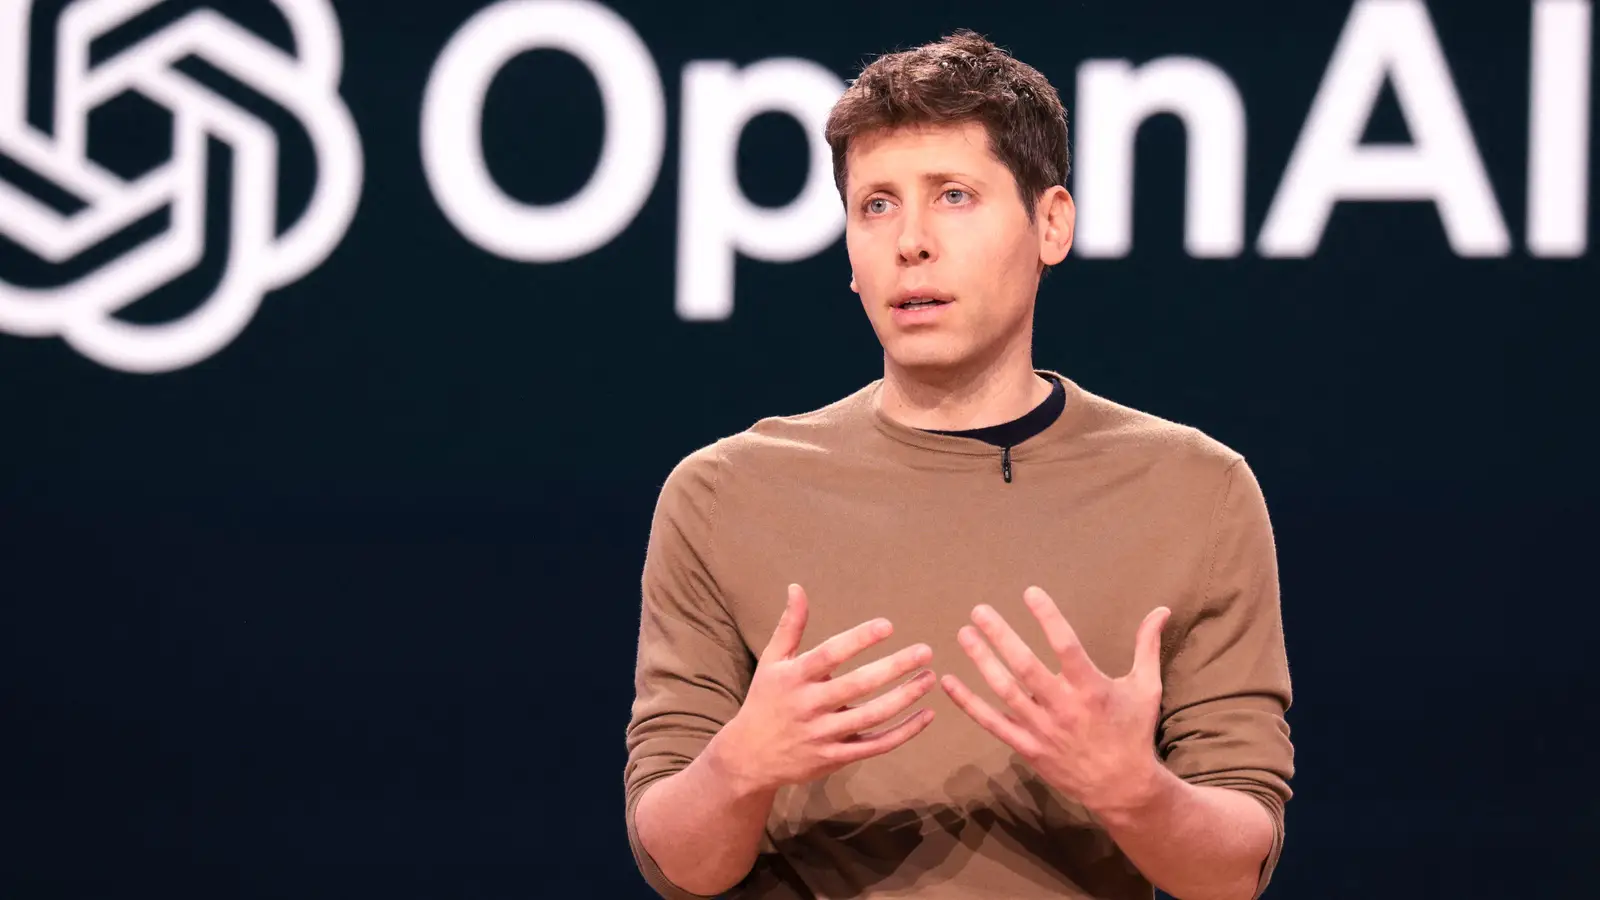
Sam Altman 近期再次強調,AI 發展需要「放慢節奏」,但他同時表明這不代表停下來。這位 OpenAI 執行長一方面呼籲為先進 AI 建立全國統一的安全框架,另一方面又說業界不該等立法者慢慢來。這套看似矛盾的表態,其實是理解當前 AI 模型安全討論的一把鑰匙。
對 Android 用戶來說,這些高層的發言不是空談。它會反映在你手機上那些 AI 應用未來會被加上多少限制、會不會出現更嚴格的年齡驗證,以及模型更新時會不會因為安全評估而延後。
Altman 到底說了什麼
Altman 的核心主張有兩層。第一,他想要一套全國一致的安全框架,取代目前各州各自為政的零散規定。第二,他說業界不該枯等國會行動,國際協調雖然需要美國政府支持,但企業自己可以先做。
具體到做法上,OpenAI 現在會在可能帶來重大能力躍升的訓練之前,先設定明確的安全協議。Altman 希望其他公司「會從我們的做法中學習,並提出自己的版本」。這句話的分量在於,他把 OpenAI 的內部流程當成一個可被模仿的範本,把 OpenAI 安全當成對外輸出的標準。
他也特別澄清「放慢」的定義:「放慢」不等於「停止」。AI 發展節奏仍會「持續快速」,只是不會快到原本能達到的地步。換句話說,這是一種有意識地讓能力與安全對齊、監控追上進度的選擇,而不是放棄競爭。
為什麼現在談這個
時間點不是偶然。就在那個週末,Anthropic 執行長 Dario Amodei、前 DeepMind 執行長 Demis Hassabis、微軟執行長 Satya Nadella 以及馬斯克,都表態支持更受控的 AI 開發。這是一個罕見的跨公司共識時刻。
更早之前,Anthropic 就呼籲為最先進的模型加入獨立監督。根據 The Information 的報導,OpenAI、Anthropic 與 Google 已經私下談了好幾個月,討論建立一個獨立監督機構來做自我監管。這種「業界自己管自己」的思路,正是 Altman 這次發言的大背景。
Altman 用了一句很直白的話來定調:「放慢是值得付出這個代價的;美國的競爭壓力再大,也不該成為魯莽的理由,更不該讓能力跑到對齊與監控的前面。」這句話把安全和競爭擺在天平的兩端,並且明確選了安全這一邊。
業界的分歧在哪
不是所有人都同意這套安排。規模較小的公司擔心,由幾家巨頭主導的獨立監督機構,最後可能變成實質上的卡特爾。Cohere 等較小的參與者就公開表達過這種憂慮。
這個擔憂有它的道理。大公司有能力承擔合規成本,也有資源參與標準制定;一旦標準由巨頭把關,門檻就可能被設在只有巨頭跨得過去的高度。結果是「安全標準」在保護用戶的同時,也順手幫大公司擋掉了新競爭者。
這裡我得誠實說,獨立監督機構的具體設計目前還是模糊的。誰來組成、有多大權力、能否約束不配合的公司,這些都還沒有定案。外界對它的實際效果,很大程度上還是猜測。
這對手機上的 AI 應用意味著什麼
短期內,你的 AI 應用不會因為這些發言而多出開關。Altman 講的是訓練階段的安全協議,那是模型誕生之前的環節,用戶端感受不到。
中期來看,影響會慢慢滲出來。如果全國統一的人工智慧監管框架真的建立,未來 AI 應用在年齡驗證、內容標示、資料處理上的規範會更清楚,也更有法律依據。對用戶來說,這可能意味著更少的灰色地帶,但也可能意味著更多需要點擊同意的頁面。
對開發者而言,安全協議的加嚴會拉長模型落地週期。原本幾個月能推的功能,可能要多等一輪安全評估。這對講究速度的團隊是壓力,但對在意穩定的使用者未必是壞事。
常見的誤解
一個常見的誤讀是把「放慢」理解成「限速」。Altman 的原話是進展仍會快速,只是不放任能力超前於安全機制。這更像是在快車道上裝了更好的煞車,而不是把車速表往下調。
另一個誤解是以為這代表 AI 要停止發展。事實上,OpenAI 同時在推新模型、新功能,只是把安全檢查放到更前面的位置。放慢與推出新東西並不衝突,衝突的是「先衝再補」和「先備好再衝」這兩種順序。搞懂這個區別,才不會誤判接下來 OpenAI 的產品動作。
對開發者的具體影響
安全協議前置,改變的是開發流程的順序。以往團隊往往是先把能力做出來,再補安全測試;現在則是在訓練前就要設定門檻。這種調整會拉長從立項到上線的週期,對小團隊尤其吃力,因為他們沒有專職的安全人手。
反過來說,這也可能催生新的分工:安全評估變成一個獨立的服務環節,由第三方機構提供。如果這種模式成熟,專業的安全評估就會像雲服務一樣可租用,降低小團隊的負擔。但這還只是推測,目前沒有明確跡象顯示會走到這一步。
用戶該怎麼看待這些表態
看到高層談安全,一般的反應容易兩極:要嘛當成公關話術直接略過,要嘛全盤相信。兩種都不太準。更實際的做法,是把它當成一組可驗證的承諾,看後續有沒有落實到產品上,例如模型卡是否公開、安全評估是否真的前置。說了什麼不重要,做了什麼才算。
對普通用戶來說,也不必因為巨頭之間的爭論而焦慮。你真正能影響的,是自己怎麼用這些工具:不把敏感資料隨手交給聊天機器人,不把 AI 的輸出不加查證就當成事實。這些習慣比任何監管都來得直接。
回頭看 Altman 的整段發言,真正值得記住的是那個排序:安全先於速度,訊號先於規模。這句話不只是給監管者聽的,也是給每一個正在把 AI 接進日常工作的人聽的。技術本身跑得越快,停下來想一想的價值就越高。而這種停下來想一想的空間,最終還是得靠使用者自己去爭取。監管再完整,也管不到你每天怎麼用這些工具。安全感來自你自己的判斷,不是來自別人的承諾。把安全當成一種習慣而不是一種幸運,才是在這個行業裡最實在的自我保護。畢竟工具會變、公司會變,只有你自己對待資料的方式不會因為別人改名而改變。這也是為什麼,再多的口號也比不上一個習以為常的好習慣。把安全整理成一套自己的清單,每次用新工具前過一遍,比讀再多新聞都有用。規矩是自己的,安心也是自己的。把主動權拿回來,比等別人給你安全感實在得多。把判斷權握在自己手上,任何時候都不會過時。。

結語
Altman 的這番話,把 AI 模型安全從口號推向了流程。他要的不是停止,而是把安全協議放到訓練之前,把對齊與監控的進度擺在能力前面。對用戶而言,這些變化不會立刻反映在手機上,但會決定未來 AI 應用在合規與限制上的走向。想親自體驗這些模型的人,可以先從 APKPure 下載官方應用,安裝前記得只授予必要權限。接下來值得看的,是那套被反覆提及的獨立監督機構,究竟會以什麼形式落地。無論它最終長成什麼樣子,一般用戶該守住的底線不會變:搞清楚自己在用什麼,用得越早不等於用得越好。
更新說明:本文依據 The Decoder、The Verge、POLITICO 等媒體對 Sam Altman 近期公開表態的報導整理。
 NEWS
 REVIEWS
 HOWTO