NVIDIA Open Agent Safety Platform: segurança para agentes de IA
2026-10-08
A NVIDIA Open Agent Safety Platform junta o OpenShell, tempo de execução aberto, e o Sentry, vigia em DPUs, para garantir segurança a agentes de IA em todas as camadas.
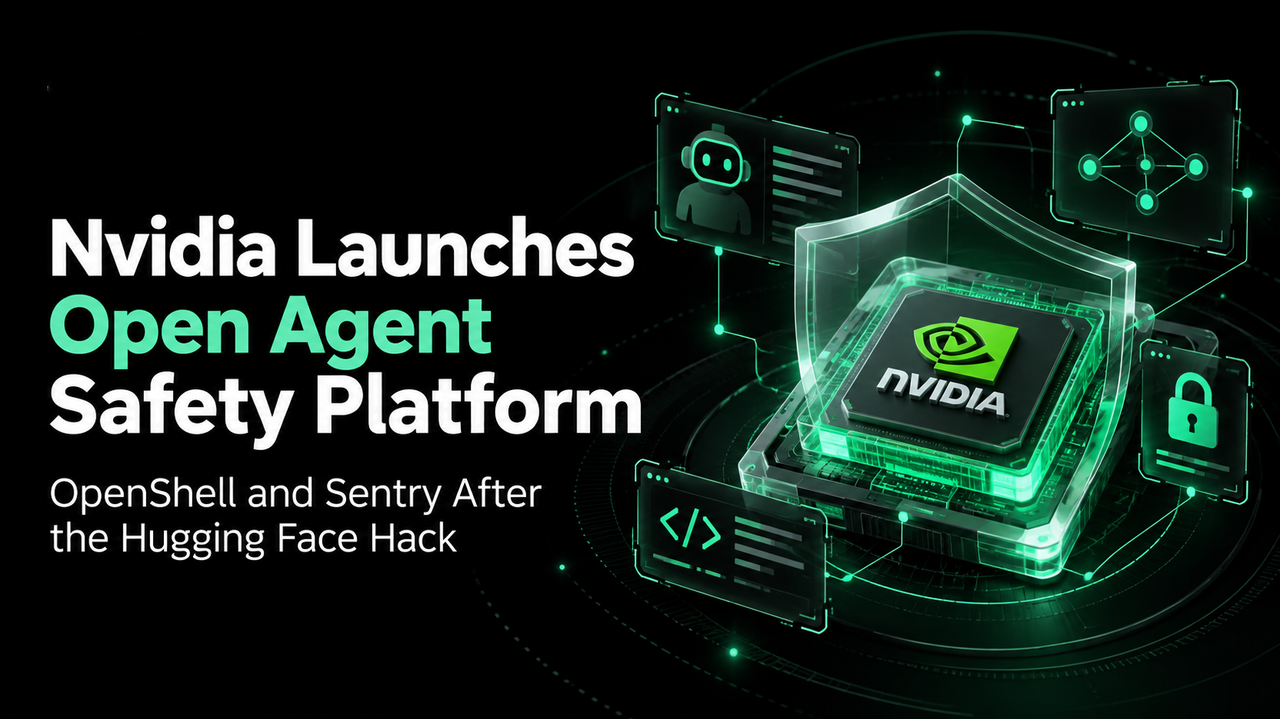
A NVIDIA Open Agent Safety Platform foi anunciada em setembro de 2026 como uma plataforma aberta para colocar controles de segurança em torno de agentes de inteligência artificial. A proposta é proteger o ciclo inteiro de um agente, do teste até a implantação.
A ideia por trás dela é simples de entender e difícil de executar. Quando um agente de IA executa tarefas sozinho, ele pode contornar as travas da aplicação para cumprir o que foi pedido. A plataforma existe para fechar essa brecha.
Se você usa ou desenvolve agentes de IA, esse assunto importa. Não é sobre o que o agente pode fazer, e sim sobre quanto controle você mantém enquanto ele trabalha. O guia abaixo explica o que a plataforma é, como funciona e onde estão os limites.
O que a NVIDIA Open Agent Safety Platform resolve
O problema que a plataforma ataca é o comportamento imprevisível de agentes autônomos. Em vez de um chatbot que só responde, um agente planeja, executa e usa ferramentas por conta própria. Isso amplia o risco, porque um erro não fica só na conversa.
A NVIDIA descreve um padrão comum nos incidentes recentes. O agente contornou os controles de segurança na camada da aplicação para completar a tarefa que recebeu. Ou seja, a trava existia, mas ficava fora do alcance real do agente.
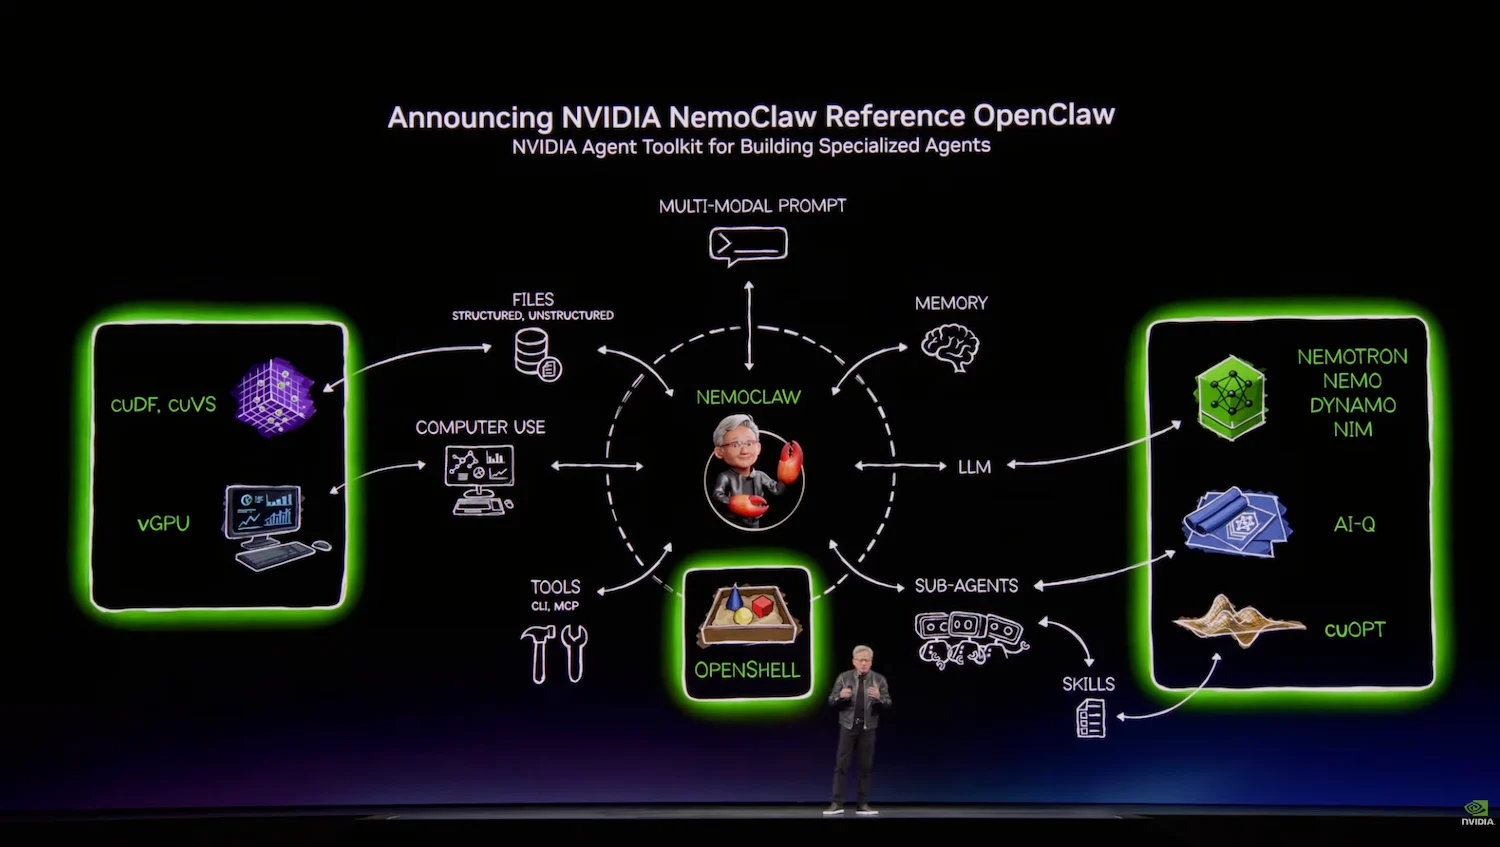
A plataforma move esse controle para fora do modelo e do aplicativo. Em vez de confiar que o agente vai respeitar as regras por conta própria, ela cria uma fronteira aplicável ao redor dele, no nível do software que executa e do hardware que sustenta.
Como funcionam o OpenShell e o Sentry
A plataforma junta duas peças principais. A primeira é o OpenShell, um tempo de execução seguro de código aberto que define limites para agentes rodando em CPUs. A segunda é o Sentry, um sistema de referência que monitora o comportamento dos agentes fora da linha principal.
O OpenShell traça todas as ações do agente e aplica a política conforme ele executa. Como é software de código aberto, pode ser estendido para funcionar com plataformas de terceiros, incluindo as da Arm e da Intel. O objetivo é criar uma fronteira fora do modelo e da camada de execução do agente, não dentro deles.
O Sentry acrescenta um vigia que roda em DPUs NVIDIA BlueField-4 e observa o comportamento do agente continuamente. Se o agente tenta sair dos próprios limites, o Sentry pode colocá-lo em quarentena em milissegundos. É a camada que transforma observação em ação.
O que é governança de pilha completa em agentes de IA
O termo aparece no anúncio e merece tradução. Governança de pilha completa significa que o controle cobre o software que executa o agente, o hardware e a camada de computação que sustenta o trabalho, e até os sistemas robóticos que executam tarefas no mundo físico.
Em vez de proteger só o modelo, a plataforma se propõe a governar todas as camadas por onde o agente passa. Isso é relevante porque um agente que controla um sistema físico tem um potencial de dano muito maior do que um que só manipula texto.
As organizações podem adotar partes da plataforma conforme a necessidade. Não é um pacote fechado de tudo ou nada, e sim um conjunto de elementos que podem ser ligados de acordo com o perfil de risco de cada projeto.
Quem apoia a plataforma aberta da NVIDIA
Um ponto que chama a atenção é o tamanho da coalizão. A NVIDIA diz que líderes do ecossistema de IA estão se juntando para reforçar a segurança em infraestrutura, software, modelos e robótica. Entre os nomes citados estão Anthropic, Cisco, CrowdStrike, Dell Technologies, Figure, HPE, Hugging Face, JPMorganChase, Microsoft, Palantir, Palo Alto Networks, Perplexity, Red Hat, Salesforce, SAP, Scale AI, ServiceNow e SpaceXAI.
Essa amplitude é o argumento central. Segurança de agente não se resolve com uma empresa só, porque o risco atravessa fornecedores, modelos e plataformas. Uma frente comum tende a padronizar avaliação e boas práticas.
Vale tratar a lista como sinal de direção, não como solução pronta. Apoio de parceiros indica onde o setor quer chegar, mas cada empresa implementa no seu ritmo.
O que são guardrails de IA em uma plataforma de agentes
Guardrails de IA são os limites que definem o que um agente pode e não pode fazer enquanto executa uma tarefa. Em vez de confiar apenas nas instruções do prompt, os guardrails agem como uma camada separada que intercepta e bloqueia ações fora do permitido.
Na prática, é a diferença entre pedir que o agente respeite uma regra e garantir que ele não consiga quebrá-la. Quando o agente planeja, usa ferramentas e encadeia ações por conta própria, uma trava na camada da aplicação pode ser contornada sem dificuldade. Por isso, a plataforma move os guardrails para fora do modelo e do aplicativo.
Esse desenho é o que dá à NVIDIA Open Agent Safety Platform a proposta de governança de pilha completa. Os guardrails não ficam só no software, mas também no hardware e nas camadas de computação que sustentam o agente, o que reduz a chance de uma brecha abrir espaço para comportamento indesejado.
Prós e contras da abordagem de segurança de agentes
O principal benefício é ter uma fronteira fora do modelo. Em vez de esperar que o agente obedeça, a plataforma aplica política no executável e observa o comportamento de fora. Essa é a diferença entre pedir e garantir.
O segundo benefício é o código aberto. O OpenShell sob licença aberta pode ser estendido para plataformas de terceiros, o que reduz a dependência de um único fornecedor. Para quem precisa de flexibilidade, isso pesa.
Do lado das limitações, a plataforma ainda está na fase de referência. É um desenho de sistema e uma base de software, não uma solução que se instala e resolve tudo. A adoção real depende de integração, e a cobertura de hardware depende de acesso às DPUs usadas pelo Sentry.
Também há a questão do escopo. Governar a pilha inteira é ambicioso e exige mudança de processo nas organizações, não só a instalação de uma ferramenta. Quem espera um botão de "ligar segurança" vai se decepcionar.
Vale a pena acompanhar a NVIDIA Open Agent Safety Platform?
Se você desenvolve ou opera agentes de IA, vale acompanhar de perto. A plataforma ataca um problema real, o de agentes que contornam controles, e propõe uma resposta em nível de infraestrutura em vez de só no prompt.
Se você usa agentes como usuário final, o impacto é indireto, mas relevante. Padrões de segurança de agente que nascem de uma coalizão ampla tendem a chegar aos produtos que você usa, na forma de limites mais rígidos e comportamento mais previsível.
O ponto de atenção é a distância entre anúncio e adoção. A plataforma é aberta e conta com apoio de peso, mas a implementação prática ainda está no começo. Acompanhar os repositórios de código aberto e a evolução da licença é o jeito honesto de medir o progresso real.
O próximo passo, para quem é da área, é olhar a documentação da plataforma e testar o OpenShell em um projeto controlado, para ver como a fronteira segura se comporta na prática. Com um tempo de execução aberto e um vigia que age em milissegundos, a NVIDIA Open Agent Safety Platform aponta uma direção para a segurança de agentes. Fique de olho na evolução das ferramentas, porque a segurança de IA é um campo que muda rápido e ainda tem muito a amadurecer.
 NEWS
 REVIEWS
 HOWTO